无限画布正在成为企业团队协作、内容创作、商业汇报的核心载体。但画布越大、协作人数越多,一个无法回避的问题就越突出:权限怎么管,内容怎么保安全。
传统文档的权限逻辑相对简单 —— 查看、编辑、管理三级,按文档维度授权即可。但无限画布的空间是连续的、元素是独立的、协作是实时的,一张画布上可能同时存在战略数据、财务信息、未公开产品方案、外部合作素材,不同角色需要看到和操作的内容完全不同。
“无限画布能做到元素级别的权限控制吗?” “多人实时协作,怎么防止敏感内容被误改或外泄?”
这是企业 IT 部门和安全团队问得最多的两个问题。答案的核心,在于建立一套从画布级到元素级、从访问控制到操作审计的多层权限与安全体系,而不是简单套用传统文档的权限模型。
无限画布场景下的四重安全挑战
无限画布的协作模式,带来了传统文档没有的安全挑战。
第一是空间连续性带来的权限粒度问题。传统文档按页分割,权限可以按页控制。但无限画布是连续空间,敏感内容和普通内容可能同处一张画布,无法按页面天然隔离。如果只能做画布级权限,要么所有人都能看到全部内容,要么敏感内容只能单独建画布,协作效率大幅下降。
第二是实时协作带来的操作风险。多人同时在一张画布上编辑,任何人的误操作都可能影响全局 —— 不小心删除关键元素、移动了战略数据位置、修改了未确认的方案。传统文档有版本回退,但无限画布的元素多、操作频繁,回退到哪个版本、哪些操作需要撤销,判断成本很高。
第三是内容共享带来的外泄风险。无限画布的分享很方便,一个链接就能让外部人员查看。但如果分享链接权限设置不当,或者链接被转发,敏感内容可能在不知情的情况下被外部访问。画布越大、内容越多,越难判断哪些内容不应该被外部看到。
第四是数据留存带来的合规压力。企业画布中可能包含客户数据、财务信息、商业机密,这些数据的存储、传输、留存都需要满足合规要求。数据存在哪里、谁能访问、操作有没有记录、删除后能不能彻底清除,都是合规审计必须回答的问题。
这四重挑战,决定了无限画布的权限与安全体系不能简单照搬传统文档方案。
多层级权限管理体系
成熟的无限画布权限体系,应该是四层结构,从粗到细逐级控制。
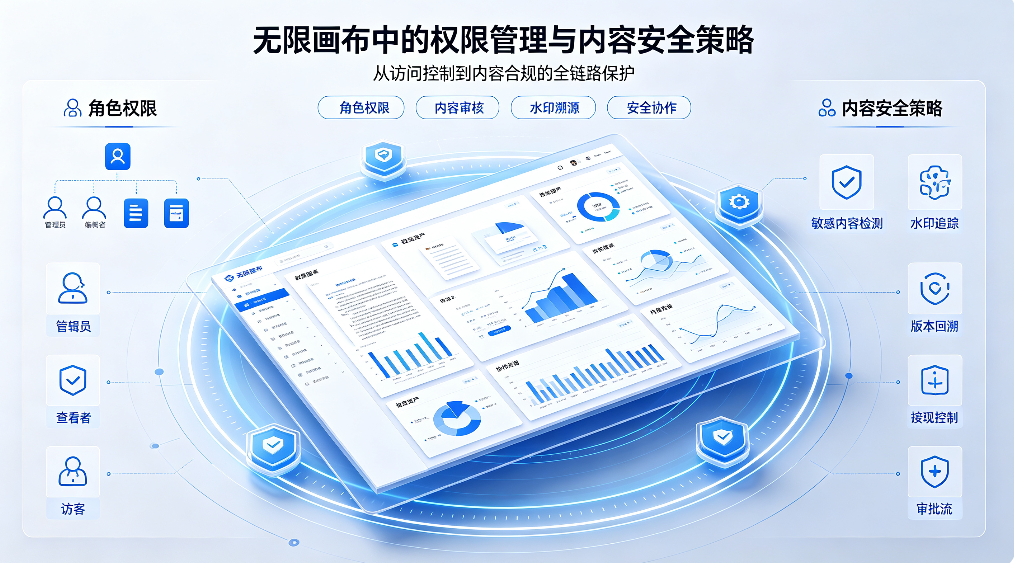
第一层,画布级权限。这是最基础的权限控制,按整张画布授权 —— 管理员、编辑者、查看者、评论者四个基础角色。管理员可以管理权限和画布设置,编辑者可以修改内容,查看者只能浏览,评论者可以标注和评论但不能修改。画布级权限控制谁能进入这张画布,是安全的第一道闸门。
第二层,区域级权限。在同一张画布内,可以划分不同区域,每个区域单独设置访问权限。比如战略规划区只有核心管理层能编辑,执行细节区项目团队可以修改,公共素材区所有人都能查看。区域级权限解决了 “同一张画布内不同内容不同权限” 的问题,不用为了隔离权限而拆分画布。
第三层,元素级权限。对画布内的单个元素(图片、视频、文本框、数据图表)可以单独设置权限 —— 某些元素只有特定角色能查看或编辑,其他人看到的是占位符或模糊处理。元素级权限是最精细的控制粒度,适合保护画布内的个别敏感数据,比如财务数字、客户名单、未公开的产品参数。
第四层,操作级权限。不仅控制谁能看、谁能改,还控制能做什么操作 —— 比如禁止导出、禁止复制、禁止分享给外部、禁止删除历史版本。操作级权限从行为层面堵住安全漏洞,即便是有编辑权限的用户,也不能执行高风险操作。
这四层权限叠加,形成从画布到元素、从访问到操作的完整控制体系,既能满足协作效率,又能守住安全底线。
内容安全的五道防线
权限管理解决 “谁能做什么”,内容安全解决 “数据怎么保护”。成熟的方案应该有五道防线。
第一道,传输与存储加密。画布数据在传输过程中全程加密,存储时静态加密,即便是底层运维人员也无法直接读取明文内容。这是数据安全的基础,满足等保和数据合规的基本要求。
第二道,访问身份认证。接入企业统一身份认证(SSO),支持多因素认证(MFA),确保只有授权人员能访问画布。外部人员访问需要单独授权,且可以设置访问有效期,过期自动失效,避免长期有效的分享链接带来的风险。
第三道,操作审计日志。所有操作 —— 查看、编辑、删除、分享、导出、权限变更 —— 全部记录日志,包含操作人、操作时间、操作内容、IP 地址。审计日志不可篡改、可追溯,出现安全事件时能快速定位责任人和操作轨迹,满足合规审计要求。
第四道,内容水印与溯源。画布查看时可以叠加用户信息水印(姓名、工号、时间),截图或拍照外泄时能追溯到具体人员。导出的文件也可以嵌入隐形水印,即便文件被转发,也能溯源到原始导出者。
第五道,数据生命周期管理。画布数据的留存、归档、删除有明确策略 —— 离职员工的画布自动转移或归档,过期项目画布按策略清理,删除操作支持软删除和硬删除两级,敏感数据删除后确保不可恢复。数据从产生到销毁全生命周期可控。
星宇智算无限画布的安全实践
星宇智算 AI 视频工作台的无限画布,从企业级安全需求出发,构建了完整的权限管理与内容安全体系。
在权限管理上,支持画布级、区域级、元素级三级权限控制。企业管理员可以按部门、角色批量授权,也可以对单个元素设置精细权限。多人协作时,不同角色看到的画布内容不同 —— 管理层看到完整战略数据,执行团队只看到和自己相关的任务区域,外部合作方只能看到授权的素材区,权限隔离清晰,协作互不干扰。
在操作安全上,所有操作实时记录审计日志,支持按操作人、操作类型、时间范围检索。关键操作(删除元素、变更权限、导出文件、分享给外部)需要二次确认,高风险操作可以设置审批流程,避免误操作和恶意操作。
在数据安全上,支持传输加密和静态加密,接入企业 SSO 统一身份认证。对于金融、政府、大型企业等有强合规需求的客户,提供私有化部署方案,所有画布数据、AI 模型、算力资源全部部署在企业内网,数据不出企业边界,满足最严格的数据安全要求。
在内容保护上,支持查看水印和导出水印,敏感画布可以开启 “禁止导出”” 禁止复制 “”禁止截图” 等操作限制。外部分享链接可以设置访问密码、有效期、访问次数上限,过期自动失效,从分享环节堵住外泄通道。
对于企业 IT 管理者来说,星宇智算无限画布的安全体系意味着可以在不牺牲协作效率的前提下,满足企业级安全合规要求,不用在 “好用” 和 “安全” 之间做两难选择。
企业落地的三个关键点
企业部署无限画布的权限与安全体系,有三个关键点要把握好。
首先是权限模型的提前规划。不要等画布建好了再补权限,应该在项目启动时就规划好角色划分、区域隔离、元素权限。提前规划的权限体系,后期维护成本低;事后补的权限,容易出现遗漏和混乱。
其次是安全与效率的平衡。权限不是越严越好,过严的权限会拖慢协作效率。应该根据内容的敏感程度分级 —— 核心机密用最严格的权限,普通协作内容适当放开,找到安全和效率的平衡点。
最后是安全意识的持续培训。工具层面的安全措施只是基础,人的因素同样重要。定期培训团队的安全意识,规范分享操作、提醒权限设置、强调数据保护,才能从根本上降低安全风险。
安全的本质,是让协作在可控的边界内高效发生。