星宇智算 StarverseAI 今日宣布,其视觉创作引擎 Vera1.1 的私有化部署版本完成安全能力升级,新增本地素材加密存储与细粒度权限管控两项核心能力。 模型、数据与生成素材,全部留在客户自有机房内部,不流出企业可控边界。
一句话 —— 让对数据敏感的团队,敢把 AI 真正用到日常业务里。
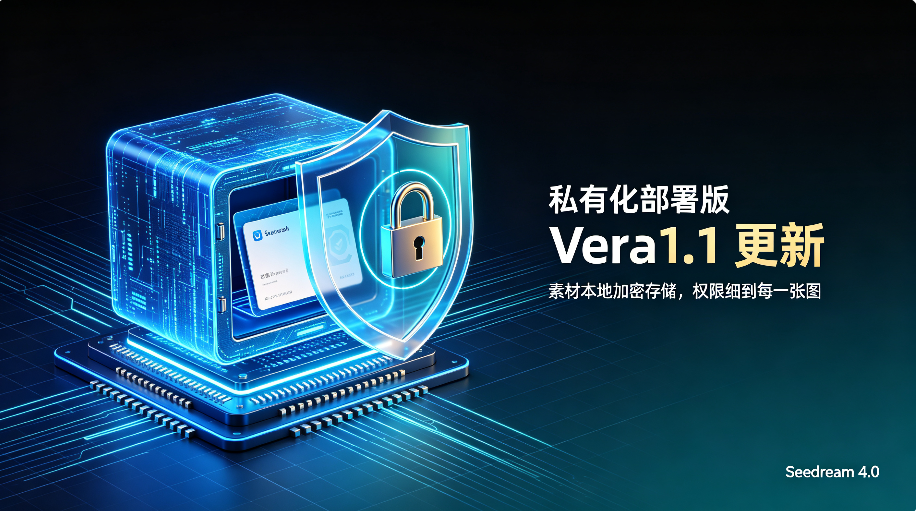
这次更新,加了两把锁
第一把:本地素材加密存储。 所有上传的参考图、商品素材、生成结果与工程文件,在落盘时即加密,静态存储状态下即使磁盘被物理取出,也无法直接读取原始内容。素材在内部调用、转码、预览等环节按访问范围解密,用完即收回,全程不暴露明文。
第二把:细粒度权限管控。 从 “谁能登录平台” 细化到 “谁能看哪张图、谁能改、谁能导出、谁能调用哪个模型”。支持按部门、项目组、角色分配不同权限范围;高敏感素材可单独设置访问白名单,普通成员即使进入项目空间,也看不到被标记为受限的文件。
为什么企业开始把 AI “搬回机房”
过去两年,企业用 AI 走过一条弯路:先在公有云上跑通流程,再发现核心素材 —— 未发布的新品图、客户资料、内部设计稿、合同附件 —— 不能随手上传。
顾虑很现实:素材上传到第三方平台后,是否被用于模型训练?是否会被同平台其他租户看到?离职员工账号是否还留着下载权限?这些问题,公有云版本靠 “协议承诺” 回答,私有化版本靠 “物理边界” 回答。
模型和数据都在自己机房里,合规审计、数据出域、人员权限,每一条都能在企业自己的墙上找到答案。
“加密” 加的是什么,”权限” 管的是哪一层
加密存储覆盖三类对象:用户上传的原始素材、模型生成的中间结果与终稿、以及提示词与任务记录。存储层加密之外,内部调用链路同样加密传输,避免数据在服务器内存与组件之间出现明文落盘。
权限管控默认四层:
- 平台级:谁能登录、谁是管理员;
- 项目级:哪些成员属于哪个项目,跨项目默认不可见;
- 素材级:单张图片、单个视频可单独设为受限,脱离项目共享;
- 操作级:查看、生成、编辑、导出、删除分别授权,导出行为留痕可审计。
任何一次下载、外发、删除动作,都会进入操作日志,供内部安全团队回溯。
哪些团队现在最该考虑私有化版
- 金融与保险:客户影像、产品样张、内部营销物料,出域即合规风险;
- 医疗与大健康:患者影像、临床试验素材,受数据规范强约束;
- 政企与军工配套:内部资料有明确密级要求,不接受公网 SaaS;
- 品牌与设计机构:未发布新品、代言素材、竞品调研图,最怕提前泄露;
- 律所与咨询:案件材料、客户尽调底稿,对权限和审计有硬性要求。
和云端版是什么关系
云端版和私有化版共用同一套 Vera1.1 创作能力,差别只在 “数据放在哪”。非敏感的日常创意、公开素材、原型试做,继续用云端版;涉及客户资料、未发布产品、合规数据的生产流程,切到私有化版。两套环境的工程文件互相兼容,迁移不用重做。
私有化版本支持部署在企业自有机房或专属物理隔离节点,星宇智算提供安装部署、模型调优与后续版本升级的配套交付。有部署意向的团队,可联系星宇智算企业服务团队获取方案与硬件清单。
数据不出门,AI 才敢真用。 这次更新没有喊更大的参数、更新的玩法,只做了一件企业客户问了很多遍的事 —— 把素材和权限,真正交到你自己手里。