企业用 AI 做内容,安全先于效果
内容团队用 AI 工具,通常先问三个问题:效果行不行、成本高不高、素材安不安全。前两个能试出来,第三个试错成本很高——未播的短剧、未发布的产品图、客户资料一旦从公网走一遭,损失不可逆。
“数据不出域”正在成为企业 AI 落地的主卡点。行业调研显示,相当比例的企业在 AI 落地时卡在数据安全这一步(有调研给出的观察值高达 83%);监管侧,《生成式人工智能服务管理暂行办法》及《网络安全法》《数据安全法》《个人信息保护法》共同划定了数据保护的底线。把敏感内容交给公网工具,企业心里没底。
对 AIGC 内容生产来说,问题更具体:剧本、分镜、角色设定、原始素材、中间生成结果、交付成片——一整条链都在企业手上,任何一环外流都是风险。
私有化部署:把”数据主权”握回自己手里
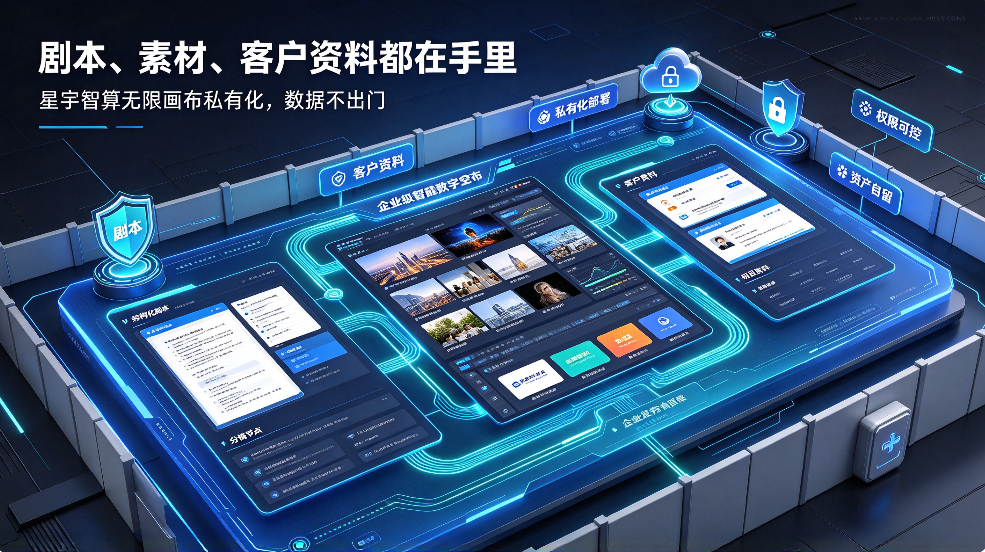
私有化部署,就是把模型、工作台、素材库、日志全部部署在企业自己的服务器或私有云里,数据全程不离开内网。相比公网 SaaS,它解决的不是”用起来顺不顺”,而是”数据归谁管”。
按华为云开发者社区对星宇智算 Vera1.1 的部署拆解,私有化版本采用微服务架构,五层模块全部本地化:
- 前端服务层:无限画布工作台 Web 端,内网域名访问;
- API 网关层:权限认证、流量控制、请求路由;
- 业务服务层:项目管理、素材管理、团队协作、任务调度;
- 推理服务层:AI 模型推理节点,GPU 资源池化调度;
- 存储层:素材库、生成结果、日志数据,全部本地存储。
关键一点:私有化不砍能力。Vera1.1 的私有化版本完整继承 SaaS 全部功能,差异只在部署位置和运维主体——换了一种”住法”,手艺没变。
数据安全管控,落到四件事
私有化解决”数据在哪”,管控解决”谁能碰、碰了什么、能不能追溯”。无限画布在私有化形态下提供的管控能力,可以拆成四件事:
- 权限分级:管理员、编辑、查看者多角色隔离,项目级权限控制,谁动过什么一清二楚;
- 操作留痕:生成、修改、导出均有记录,配合日志留存,审计时有据可查;
- 素材本地归档:媒资资源库落在内网,项目之间可复用资产,不重复上传、不对外暴露;
- 确权可输出:每个生成节点保留完整记录(提示词、参数、参考图、坐标),交付时产出可溯源、确权可输出。
内网环境下断网也能用,网络受限场景不受影响。
哪些企业该认真考虑
- 强合规行业:金融、政务、医疗等,数据安全有硬性要求;
- 品牌方:未发布的新品物料、营销素材,泄密等于把底牌亮给对手;
- 内容机构:未播短剧、在研 IP、角色资产库,外流直接冲击商业价值;
- 大型产能中心:产量大、长期算下来私有化综合成本(TCO)更划算,且能深度对接内部系统。
参考硬件配置(社区拆解口径):轻量版 2×RTX 4090D,支持 10 人以内团队;标准版 4×A100,30—50 人团队;企业版 8×H100,百人以上产能中心。容器化交付通常 2—4 周完成,模型更新按季度推送,不会停在老版本。
混合模式也是常见选择:日常非敏感业务走 SaaS 降本,核心敏感业务走私有化,统一账号体系打通。
说点实话
私有化不是”绝对安全”的代名词。部署在自己机房,意味着运维责任也在自己身上——访问控制、等级保护要求、补丁管理一样不能少;硬件、授权、运维三笔成本都不低,行业测算显示 10 人以内团队用 SaaS 比自建私有化成本低 65% 以上,小团队优先考虑 SaaS 更务实。选型的判断标准有两条:素材敏感度有多高,产量够不够摊薄成本。
数据不出域,创作才没有后顾之忧
企业 AIGC 的下一程,安全不是附加题,是入场券。星宇智算无限画布以 SaaS、API、私有化三种形态覆盖不同敏感度场景,让”数据不出域”和”能力不打折”可以同时成立。
想评估私有化方案的团队,可通过星宇智算官网与技术支持获取部署评估;架构细节以《星宇智算技术白皮书》与官方文档为准。