【摘要】随着 AI 内容生产向企业级规模化场景渗透,数据安全与合规已成为落地核心刚性约束。星宇智算无限画布正式开放全功能私有化部署能力,通过架构级数据物理隔离、全链路加密存储、细粒度权限管控、全流程审计溯源四大核心体系,实现模型权重、业务素材、生成内容全生命周期不出企业域,全面适配等保 2.0 三级要求与金融、政务、医疗等多行业监管标准,为企业级内容生产构建安全可控的技术底座。
AI 视频与多模态内容生产正从创意工具转向企业级生产系统,与此同时,数据安全风险与合规压力也同步凸显。公有云 SaaS 模式下,企业的品牌素材、脚本方案、未公开产品信息、内部培训资料等核心资产需要上传至第三方平台完成生成,不仅面临数据泄露、商业机密流失的风险,更难以满足金融、政务、医疗等行业 “敏感数据不出域” 的监管要求。行业调研显示,近六成中大型企业在 AI 内容生产选型中,将 “数据安全与私有化能力” 列为首要评估指标,传统公有云服务的合规门槛已成为 AI 技术落地的主要阻碍之一。
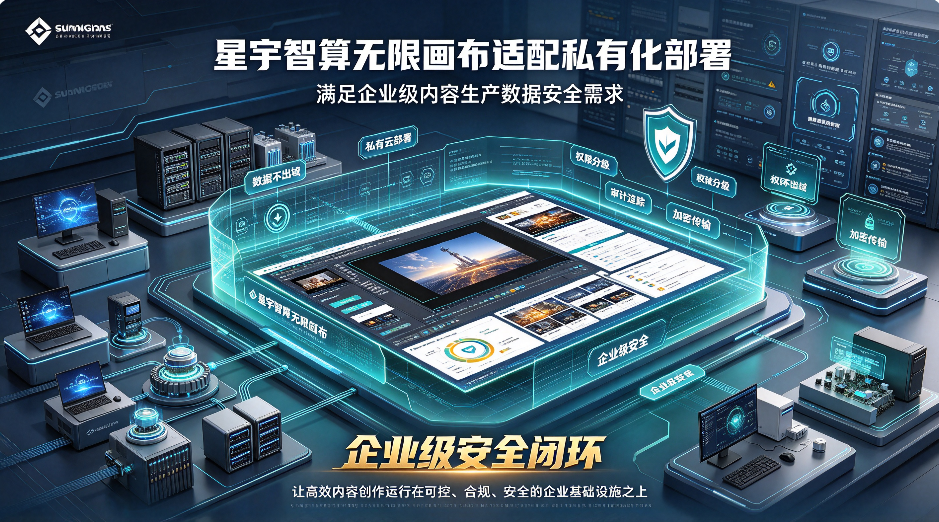
星宇智算无限画布私有化部署,从底层架构上解决了这一核心矛盾。方案将完整的 AI 生成引擎、节点式工作流系统、内容协作与管理模块全部部署在企业自有或专属基础设施内,所有模型推理、素材处理、内容生成、协同编辑操作全程在内网环境闭环运行,无任何第三方数据回传链路,也不存在外部服务接口调用,从物理层面实现核心数据资产的自主可控,其安全保障来自架构设计本身,而非仅依赖服务协议约定。
在核心安全能力上,方案构建了四层防护体系。一是数据层全生命周期加密,支持国密 SM4 加密算法,素材、工程文件、生成成品从存储到传输全程加密,不同项目数据实现逻辑隔离,杜绝内部越权访问与外部渗透风险。二是细粒度访问权限管控,内置 RBAC 角色权限体系,可按部门、岗位、项目维度配置素材访问、模型调用、内容导出、参数修改等多级权限,结合操作水印、脱敏导出机制,覆盖内外部风险场景。三是全流程审计溯源,完整留存所有操作日志,包含操作人身份、时间戳、IP 地址、调用参数、输出摘要等核心信息,日志留存时长满足合规要求,支持全链路行为追溯与安全审计。四是网络边界隔离,支持内外网物理隔离部署,推理节点与存储节点不直接暴露公网,适配企业现有网络安全架构。
合规适配层面,私有化部署版本全面符合《生成式人工智能服务管理暂行办法》与网络安全等级保护 2.0 三级要求,兼容国产操作系统、芯片与数据库生态,可匹配金融、政务、医疗、军工、能源等不同行业的专项监管细则。同时,私有化版本完整保留星宇智算无限画布的全部产品能力,包括双流 DiT 架构的跨分镜人物一致性、超分辨率渲染、多人协同工作流、多格式专业导出等核心功能,企业无需牺牲创作效率与生产能力,即可满足安全合规要求。
部署模式上,方案提供灵活的交付形态,支持企业自有数据中心本地部署、专属私有云托管部署两种主流模式,可根据企业算力储备、业务量级、安全等级灵活配置集群规模。配套提供部署实施、性能调优、运维培训、版本迭代全流程技术服务,降低企业落地门槛与运维成本。
选型提示:私有化部署的实际安全水平依赖于企业自身基础设施的安全配置、运维管理能力与合规治理体系;部署与长期运维会产生对应算力硬件、机房资源、技术团队等成本,企业需结合自身业务规模、安全等级要求与投入预算进行综合评估。
星宇智算方面表示,后续将持续深化私有化部署的行业适配能力,打通与企业内部素材库、业务系统、审批流程的对接能力,推出更多行业专属场景化方案,助力企业在安全合规的前提下,规模化释放 AI 内容生产力。