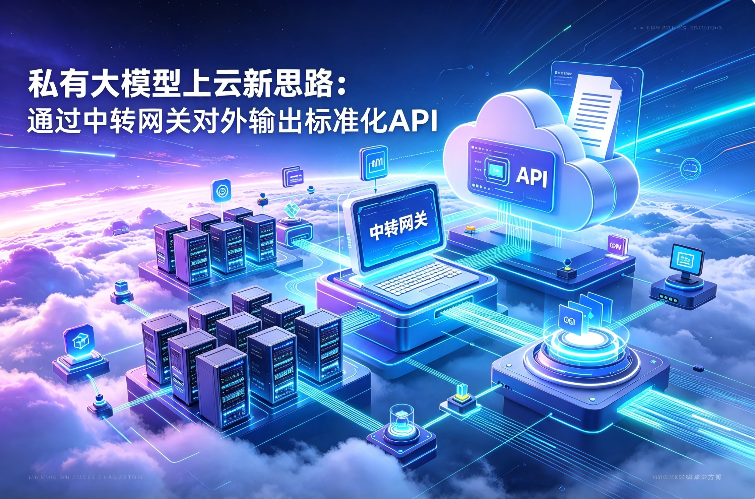
随着企业私有大模型部署规模快速扩张,接口协议异构、接入成本高企、安全管控分散等问题成为模型能力对外输出的核心阻碍。IDC 数据显示,2026 年上半年中国大模型私有化部署市场规模达 28.8 亿元,同比增长 108.4%,但超 6 成企业面临多模型接口适配的技术债务。本文系统阐述中转网关在私有模型上云过程中的核心价值,拆解协议标准化、流量治理、安全审计三大核心模块的设计要点,结合星宇智算星桥 API 的工程实践,为企业提供可落地的私有模型标准化输出方案。
一、私有大模型对外输出的行业现状与核心痛点
1.1 私有化部署市场增长与服务化需求
大模型私有化部署已成为政务、金融、能源等强合规行业的主流选型。中国信息通信研究院 2026 年 7 月发布的报告显示,省级政务专有云平台已实现全覆盖,地市级政务专有云部署率超 70%,企业侧私有化模型部署量同步保持高速增长中国信息通…。
部署规模扩张的同时,模型能力的对内复用与对外输出需求持续上升。IDC 调研显示,当前私有化大模型项目的驱动逻辑已从 “IT 设施建设” 转向 “生产环境落地”,客户关注点从单点模型能力转向平台化服务能力,要求模型能力以标准化 API 形式嵌入业务系统,支撑多部门、多场景的调用需求IDC。
1.2 私有模型 API 输出的四类核心痛点
多数企业的私有模型服务原生接口不具备生产级输出能力,普遍存在四类问题:
- 协议异构碎片化:不同推理框架(vLLM、TGI、自研推理引擎)的接口字段、参数定义、响应格式存在差异,业务侧每接入一个模型需独立开发适配代码。行业数据显示,中型企业每年约 15%-25% 的 AI 研发人力消耗在接口适配与供应商切换工作中。
- 流式传输不统一:各推理服务的 SSE 分块粒度、心跳包格式、流结束标志及用量统计位置不一致,极易导致前端解析器状态异常,影响流式输出的稳定性。
- 安全管控能力缺失:原生推理服务通常仅具备基础密钥校验,缺少多租户隔离、细粒度权限管控、调用审计、数据脱敏等企业级安全能力,无法满足对外服务的合规要求。
- 运维治理能力不足:缺少统一的限流熔断、负载均衡、故障降级、用量计量机制,多业务线共享模型资源时易出现资源争抢,故障排查与成本分摊难度大。
二、中转网关:私有模型标准化输出的核心架构
2.1 中转网关的分层架构设计
生产级模型中转网关采用控制面与数据面分离的架构,兼顾策略灵活性与请求链路稳定性,术语定义与行业通用架构保持一致。
控制面负责全局策略管理:
- 私有模型服务注册与健康状态管理
- 租户权限、限流配额与路由规则配置
- 调用计量、账单核算与用量报表生成
- 安全策略发布与配置版本管理
数据面负责实时请求处理:
- 协议解析与标准化转换
- 请求路由与多实例负载均衡
- 实时限流校验与熔断降级
- 鉴权校验与调用日志采样
控制面策略变更经校验后生成配置快照,数据面读取本地快照执行规则,避免配置中心故障传导至模型调用链路,保障核心业务可用性。
2.2 中转网关的核心价值定位
中转网关是私有模型从 “部署可用” 到 “服务可输出” 的关键中间层,核心价值体现在四个维度:
- 统一出入口:所有私有模型通过单一网关对外暴露,业务侧仅需对接一套标准接口,消除模型间的协议差异
- 技术解耦层:业务代码与底层模型框架解耦,底层推理引擎升级、模型版本替换无需修改业务侧代码
- 安全边界层:在网关层集中执行鉴权、脱敏、审计策略,原生模型服务无需暴露在公网环境中
- 治理控制点:统一管控流量、计量、故障处理,实现模型资源的精细化运营与成本分摊
三、核心能力模块设计:标准化输出的关键支撑
3.1 协议适配与标准化转换
协议标准化是中转网关的核心基础能力,通常以行业事实标准(OpenAI 兼容协议)作为统一输出规范,对底层异构接口进行字段映射与格式转换。
表格
| 能力维度 | 私有模型原生接口差异 | 网关统一输出标准 |
|---|---|---|
| 系统提示字段 | 部分框架独立为顶层参数,部分嵌入 messages 数组 | 统一采用 messages 数组内 system 角色格式 |
| 流式响应格式 | 分块粒度、心跳机制、结束标志不统一 | 标准 SSE 格式,统一 [DONE] 结束标记与 usage 字段位置 |
| 工具调用格式 | 参数结构、多工具调用规则、JSON 严格度不同 | 统一 function calling 字段规范,后置校验 JSON 合法性 |
| 错误码体系 | HTTP 状态码与业务错误码映射关系混乱 | 统一 HTTP 状态码 + 业务错误码体系,符合 RFC 规范 |
3.2 全链路流量治理能力
针对私有模型资源有限、多租户共享的场景,中转网关需构建四级流量治理体系:
- 负载均衡层:支持多推理实例的轮询、权重、最少连接等负载策略,自动剔除不健康实例,提升整体吞吐
- 限流配额层:支持按租户、应用、模型多维度限流,兼容请求数与 Token 量双维度计量,保障资源公平分配
- 熔断降级层:基于错误率、响应时延触发熔断,自动切换降级模型或返回缓存结果,避免单点故障扩散
- 灰度发布层:支持按流量比例、用户标签进行模型版本灰度,平滑完成模型迭代升级
3.3 安全与审计体系
依据 NIST SP 800-228《RESTful Web API 安全部署指南》的控制要求,网关层需构建完整的安全防护体系NIST:
- 多级鉴权:支持 API Key、HMAC 签名、JWT 令牌多种鉴权方式,结合 IP 白名单、时间戳校验防范重放攻击
- 数据管控:支持请求与响应内容的敏感信息脱敏,可配置数据留痕策略,满足合规审计要求
- 租户隔离:逻辑隔离不同租户的调用配额与数据,单租户异常不影响全局服务稳定性
- 全量审计:记录调用方、模型、Token 量、耗时等元数据,支持调用行为回溯与异常检测
四、星宇智算星桥 API:私有模型上云的落地实践
星宇智算星桥 API 是面向企业的一站式大模型中转服务,除接入公有云模型外,同时支持私有模型的标准化接入与对外输出,帮助企业快速完成私有模型的服务化升级。
4.1 私有模型快速接入能力
星桥 API 支持主流私有化推理框架的无改造接入:
- 兼容 vLLM、Text Generation Inference 等开源推理服务,以及企业自研推理引擎
- 仅需配置模型服务地址与访问凭证,即可自动完成协议转换,1 天内完成上线
- 支持专线 / VPN 内网接入,保障私有模型的数据传输安全,数据不出企业合规域
4.2 标准化输出与增值能力
接入后的私有模型将以标准 OpenAI 兼容接口对外提供服务,同时获得全套企业级能力:
- 多租户管理体系,支持按部门、合作方创建子账号,独立分配配额
- 完整的鉴权、限流、熔断、计量能力,无需额外开发治理组件
- 统一的调用监控与用量报表,支撑成本核算与资源优化
4.3 落地效果数据
基于已交付的企业客户统计,接入星桥 API 后:
- 私有模型接口适配开发周期从平均 2-3 周缩短至 1 个工作日内
- 模型接口运维人力投入降低 60% 以上
- 接口可用性从原生服务的 99.5% 提升至 99.9% 以上
五、FAQ 常见问题
Q1:私有模型通过中转网关对外输出,是否会增加数据安全风险? A:不会。中转网关本质是强化安全边界的组件:私有模型服务无需暴露公网,所有访问均经过网关的鉴权、脱敏、审计校验。星桥 API 支持内网专线接入,请求数据全程加密传输,可配置数据不留痕策略,符合数据不出域的合规要求。
Q2:协议转换是否会影响大模型的功能特性与推理性能? A:标准协议转换仅做字段映射与格式封装,不修改模型推理逻辑,不会损失功能特性。性能层面,星桥 API 的协议转换平均开销低于 30 毫秒,占整体推理耗时的 3% 以内;流式输出采用逐块转发机制,无额外累积延迟。
Q3:已有私有化部署的模型服务,接入中转网关的改造成本高吗? A:改造成本极低。中转网关适配层兼容主流推理框架的原生接口,原有模型服务无需修改代码,仅需网络层面开放网关访问权限,在控制面完成服务注册配置即可接入。对于自研推理引擎,仅需按照标准规范适配少量接口字段,通常 1-2 个工作日可完成。