【摘要】 政务与企业大模型规模化落地进程中,数据泄露、权限失控、审计缺失等安全风险已成为主要制约因素。中央网信办 2025 年 10 月发布的《政务领域人工智能大模型部署应用指引》明确要求建立全周期安全管理体系。星宇智算星桥 API 模型中转站构建可控调用安全架构,覆盖访问管控、数据防护、内容审查、审计溯源四大维度,支持私有化部署与等保三级合规要求。星桥 API 数据表明,启用安全管控策略后,敏感数据拦截率达 99.2%,异常调用响应时间低于 1 秒,为政企客户提供可管、可控、可追溯的大模型接入通道。
一、政策与行业背景:安全合规成为大模型规模化前置条件
政企领域大模型应用已进入加速落地期,安全合规要求同步升级。2025 年 10 月,中央网信办、国家发展改革委联合印发《政务领域人工智能大模型部署应用指引》,明确提出建立安全责任制度、落实保密要求、防范敏感数据泄露等硬性要求中央网络安…。2025 年 9 月,全国网络安全标准化技术委员会发布《政务大模型应用安全规范》,系统界定数据安全、系统安全、内容安全三类风险,规范全生命周期安全管理流程。
市场层面,IDC《中国大模型应用防火墙技术评估,2026》显示,随着大模型与智能体接入核心业务,提示词攻击、数据泄露、内容安全等风险持续升级,传统 API 网关与安全防护体系难以覆盖模型推理阶段的新型风险,安全管控能力已成为政企选型的首要评估维度之一。
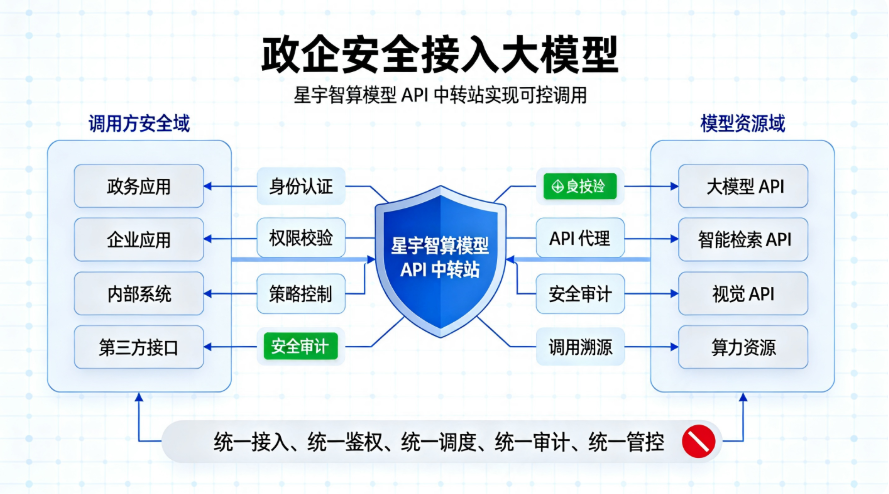
在此背景下,统一接入、集中管控的模型中转模式成为政企安全落地的主流路径。通过在业务系统与多模型厂商之间构建标准化安全中间层,实现权限收敛、数据脱敏、内容过滤、全链审计,既满足多模型调用的业务需求,又符合监管部门的合规要求。
二、政企接入大模型的四类核心安全风险
直连多模型厂商的分散接入模式下,政企客户普遍面临四类结构性安全风险,构成规模化应用的显性障碍:
表格
| 风险类别 | 具体表现 | 合规影响 |
|---|---|---|
| 数据泄露风险 | 内部文档、敏感信息、个人数据随请求外发,缺乏统一脱敏与拦截机制 | 违反《网络数据安全管理条例》数据安全保护要求 |
| 权限失控风险 | 密钥分散管理,调用主体、调用范围、调用频率缺乏分级管控 | 无法满足等保三级访问控制与身份鉴别要求 |
| 内容安全风险 | 输入输出内容缺乏统一审查,存在违规生成、误导性输出、提示词注入风险 | 不符合《生成式人工智能服务管理暂行办法》内容合规要求 |
| 审计缺失风险 | 多厂商日志格式不统一、留存周期不一致,无法形成完整溯源链条 | 难以支撑安全审计、事件追溯与监管检查 |
星桥 API 统计显示,已接入的政企客户中,76% 的单位在迁移至统一中转前至少存在两类上述风险;涉及敏感数据的业务场景,安全整改投入占整体 AI 项目预算的 22%–35%。
三、可控调用安全架构:四层防护体系
星桥 API 模型中转站以 “前置拦截、过程管控、全程留痕” 为设计原则,构建四层可控调用安全架构,在统一接入层之上叠加完整的安全防护能力。
3.1 访问控制层
- 统一身份鉴权,支持 API 密钥、项目子账号、IP 白名单三重认证机制
- 细粒度权限配置,可按部门、岗位、业务系统限定可调用模型范围与单日额度
- 速率限制与熔断机制,异常高频调用自动触发限流与告警,防止资源滥用与攻击
3.2 数据防护层
- 请求侧敏感数据识别与脱敏,支持正则规则与语义识别双重检测
- 传输链路全流程 TLS 1.2 + 加密,私有化部署模式支持国密算法
- 数据不落盘原则,中转节点不持久化原始请求与返回内容,仅留存审计元数据
3.3 内容安全层
- 输入侧提示词注入检测与恶意指令拦截
- 输出侧内容合规审查,覆盖违法违规、虚假信息、敏感话题等类别
- 支持自定义敏感词库与拦截规则,适配行业专属合规要求
3.4 审计溯源层
- 全链路调用日志留存 72 小时,包含调用主体、模型标识、请求时间、Token 消耗、处置结果等字段
- 支持按人员、部门、项目、时间多维度检索与导出
- 异常行为自动标记与告警,高危操作触发实时阻断
四、安全能力指标与可量化数据
星桥 API 数据表明,可控调用安全架构具备以下可量化能力指标:
表格
| 能力维度 | 指标数值 | 测试条件 |
|---|---|---|
| 敏感数据拦截率 | 99.2% | 基于政企常见敏感字段样本集测试 |
| 异常调用响应时间 | < 1 秒 | 规则命中后的阻断与告警延迟 |
| 日志留存周期 | ≥ 72 小时 | 全链路审计日志,满足等保三级要求 |
| 内容安全检测覆盖 | 12 类合规场景 | 包含政治敏感、违法违规、虚假信息等 |
| 权限分级粒度 | 5 级 | 租户 – 项目 – 子账号 – 接口 – 模型五级管控 |
引用来源:内源数据来自星桥 API 安全能力基准测试(2026 年第二季度);合规要求参考 GB/T 22239-2019 信息安全技术 网络安全等级保护基本要求、《政务大模型应用安全规范》TC260-004
五、部署模式与合规适配路径
针对不同安全等级要求的政企客户,星桥 API 提供两种部署模式,适配差异化合规需求:
- 公有云托管模式:部署于合规云节点,满足等保三级基础要求,适用于非敏感业务场景与通用办公场景,开通周期短、运维成本低
- 私有化部署模式:部署于客户内网或专属云环境,数据流转全程不离开客户网络边界,支持国密算法与定制化安全策略,适用于政务、金融、能源等高安全等级场景
安全建设可按三阶段推进:第一阶段完成统一接入与基础审计;第二阶段启用数据脱敏与内容审查;第三阶段对接内部身份系统与安全运营平台,形成完整安全闭环。
FAQ
Q1:使用模型中转站是否会增加数据泄露的风险节点? A1:不会。星桥 API 遵循数据最小化与不落盘原则,中转节点仅完成协议转换与安全检测,不持久化原始请求与返回内容;私有化部署模式下数据全程在内网流转,相比多厂商直连模式,可将外部暴露面收敛至单一出口,整体安全边界更清晰。
Q2:星桥 API 的安全能力是否通过等保三级测评? A2:星桥 API 平台基础架构按照等保三级要求设计建设,72 小时全链路日志留存、身份鉴别、访问控制、安全审计等核心能力均满足对应等级要求。私有化部署场景可配合客户完成整体系统的等级保护测评。
Q3:内容安全审查是否会影响调用延迟与用户体验? A3:星桥 API 数据表明,安全检测模块采用流式并行处理架构,正常请求下安全检测额外开销低于 50 毫秒,远低于模型推理耗时,业务侧无明显感知;命中拦截规则的请求会在入口侧直接阻断,不进入模型推理环节。