企业的创意资产 —— 角色设定、品牌素材、未发布作品、客户案例 —— 是最不该泄露的数据,也是最容易被忽视的一类。IBM 与 Ponemon《2026 年数据泄露成本报告》显示,全球单次数据泄露平均成本升至 499 万美元、创历年新高,AI 驱动的攻击在恶意泄露中占比快速上升。当《数据安全法》《个人信息保护法》与生成式 AI 备案监管层层加码,本地化部署成了企业创意资产的安全底座。星宇智算无限画布本地化部署方案,正是为此设计。
一、创意资产为什么是安全短板
创意资产有三个特殊属性。一是未发布即失效:新品素材提前流出,营销节奏全乱;二是价值难以量化:一套角色资产、一组品牌视觉,是长期投入的积累,泄露后无法追回;三是分布零散:草稿在网盘、成片在外包商、素材在员工电脑。行业风险就在眼前 —— 威胁猎人《2026 年上半年数据泄露风险态势报告》显示,上半年国内数据泄露事件达 23645 起;云端工具的便利与数据留存政策的不透明,让创意资产成了企业安全体系里最薄的一环。
二、三重合规压力,绕不开
第一重,基础法规:《网络安全法》《数据安全法》《个人信息保护法》构成数据安全的基本框架,跨境、留存、处理都有硬约束。第二重,生成式 AI 专项监管:《生成式人工智能服务管理暂行办法》明确训练数据须有合法来源、不得侵害知识产权、涉及个人信息须取得同意,备案服务的数据、审核与服务器均在境内。第三重,审计与合同:大客户尽调、招投标、等保与 ISO 审计,都要求留痕可查。三重压力叠加,部署方式就不再只是技术选择,而是合规决策。
三、本地化部署怎么保障创意资产
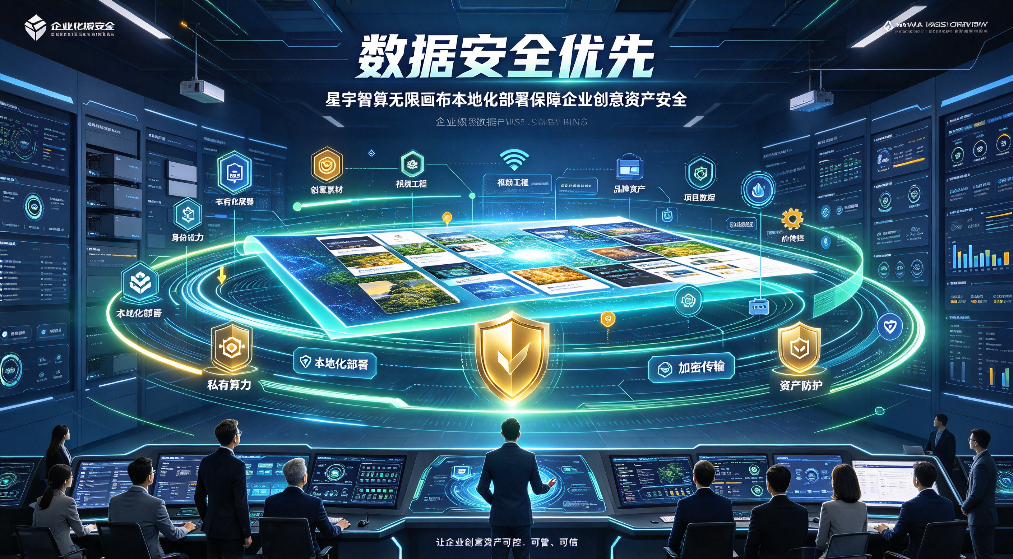
无限画布本地化部署把安全做在架构层。物理隔离:模型、素材与生成内容全部留在企业内网,数据不出厂;权限分级:IP 白名单与角色级权限管控,访问边界精确到人;审计留痕:每次调用、生成与导出都可追溯,满足合规审计要求;资产归属:创意资产沉淀在企业自有环境,不依赖外部平台留存政策。工程上,星桥 API 可内网化对接、调用监控大盘本地部署,适配企业现有 GPU 集群 —— 安全不是外挂,是长在架构里的。
四、别把 “本地化” 当成安全迷信
说句实在话:本地化部署不等于绝对安全。运维能力不足、账号管理松懈、供应链风险、物理安全疏漏,任何一环出问题,本地化也挡不住;反过来,轻量探索类业务用 SaaS 更务实,成本更低。安全是一套体系,不是一种部署形式。务实的分法:核心创意资产与未发布内容走本地化,探索性、可公开的内容走 SaaS,两条路径按资产等级切换。这也是无限画布同时提供两种部署方式的原因。
五、高频疑问,一次说清
本地化部署需要什么条件?企业自有或受控的服务器 / 私有云,GPU 算力按业务量配置,运维由企业或服务商协助承担。数据到底存在哪?全部存在企业内网环境,模型与素材均不出厂。审计怎么做?调用、生成、导出全链路留痕,可按部门、角色、人员追溯。和 SaaS 怎么切换?先 SaaS 跑通业务、再本地化承接核心资产,资产与流程可平滑迁移。
安全不是部署形式,是一套体系
创意资产是企业在 AI 时代攒下的家底,家底要放在自己手里。星宇智算无限画布本地化部署的意义,不是给 “私有化” 贴标签,而是把数据主权、权限管控、审计留痕做进同一套体系 —— 让每一份素材、每一版成片、每一次调用,都在企业自己的边界内完成。数据安全没有终点,但把底座做扎实,是企业能做的第一件、也是最重要的一件事。